
Kibertámadás érte a RETIM ügyfélportálját
Írta:
2026. október 13. 17:43 (kedd) /
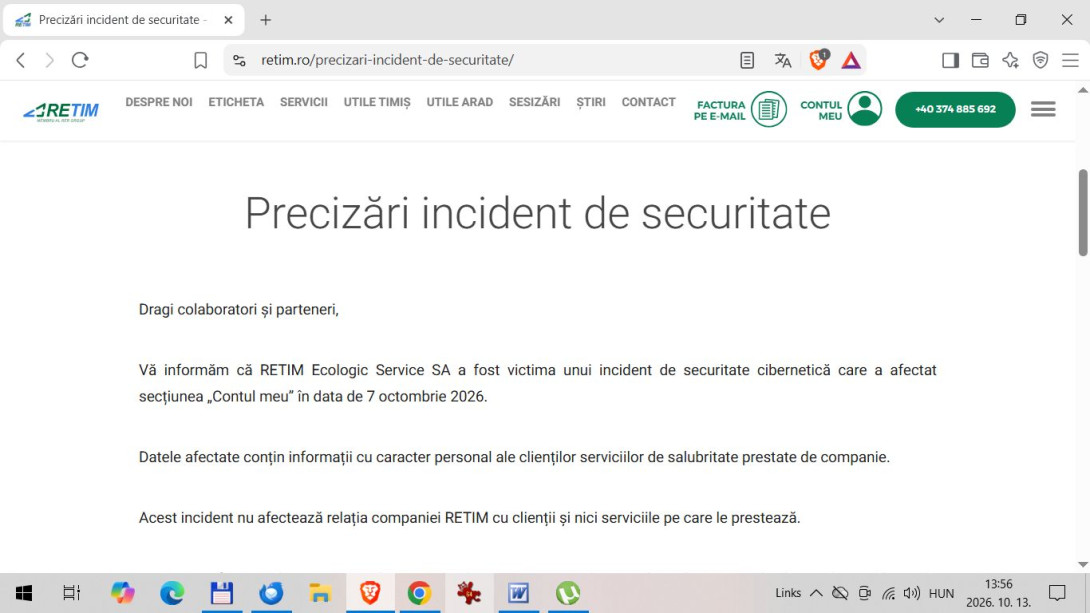
Felfüggesztették a RETIM online ügyfélportálját, miután október 7-én kibertámadás érte a vállalat „Saját fiók” felületét. A támadók a teljes ügyfél-adatbázishoz hozzáférhettek, de egyelőre nem tudni, hogy ténylegesen le is másolták-e a személyes adatokat.
A veszélyeztetett adatok között szerepelhetnek az ügyfelek nevei, lakcímei, elérhetőségei, számlái, fizetési előzményei, valamint az online fiókok hitelesítési adatai. A RETIM ugyanakkor közölte, hogy a bankkártyaadatok nem érintettek.
A vállalat adathalász kísérletekre és hamis fizetési felszólításokra figyelmeztet. Arra kéri ügyfeleit, hogy ne utaljanak pénzt e-mailben vagy SMS-ben megadott bankszámlákra, ne adják ki bankkártyaadataikat és SMS-ben kapott kódjaikat, továbbá változtassák meg az érintett, más szolgáltatásoknál is használt jelszavaikat.
„Jelenleg fennáll annak a kockázata, hogy az Önök adataihoz jogosulatlanul hozzáfértek, ezért valamennyi ügyfelünket tájékoztattuk az incidenssel kapcsolatban szükséges intézkedésekről. Amennyiben új információk birtokába jutunk, frissített tájékoztatást teszünk közzé” – olvashatóa RETIM közleményében.
A „Saját fiók” szolgáltatás egyelőre nem elérhető. Az ügyfelek a 0374/885-692-es telefonszámon, hétfőtől péntekig 7 és 19 óra között, vagy a dpo@rerdata.ro e-mail-címen kérhetnek tájékoztatást. A vállalat bejelentette az incidenst az illetékes hatóságoknak, jelenleg vizsgáljá az eset körülményeit.
Álláspont


Nyugati Jelen lap


Hozzászólások